API de Misskey
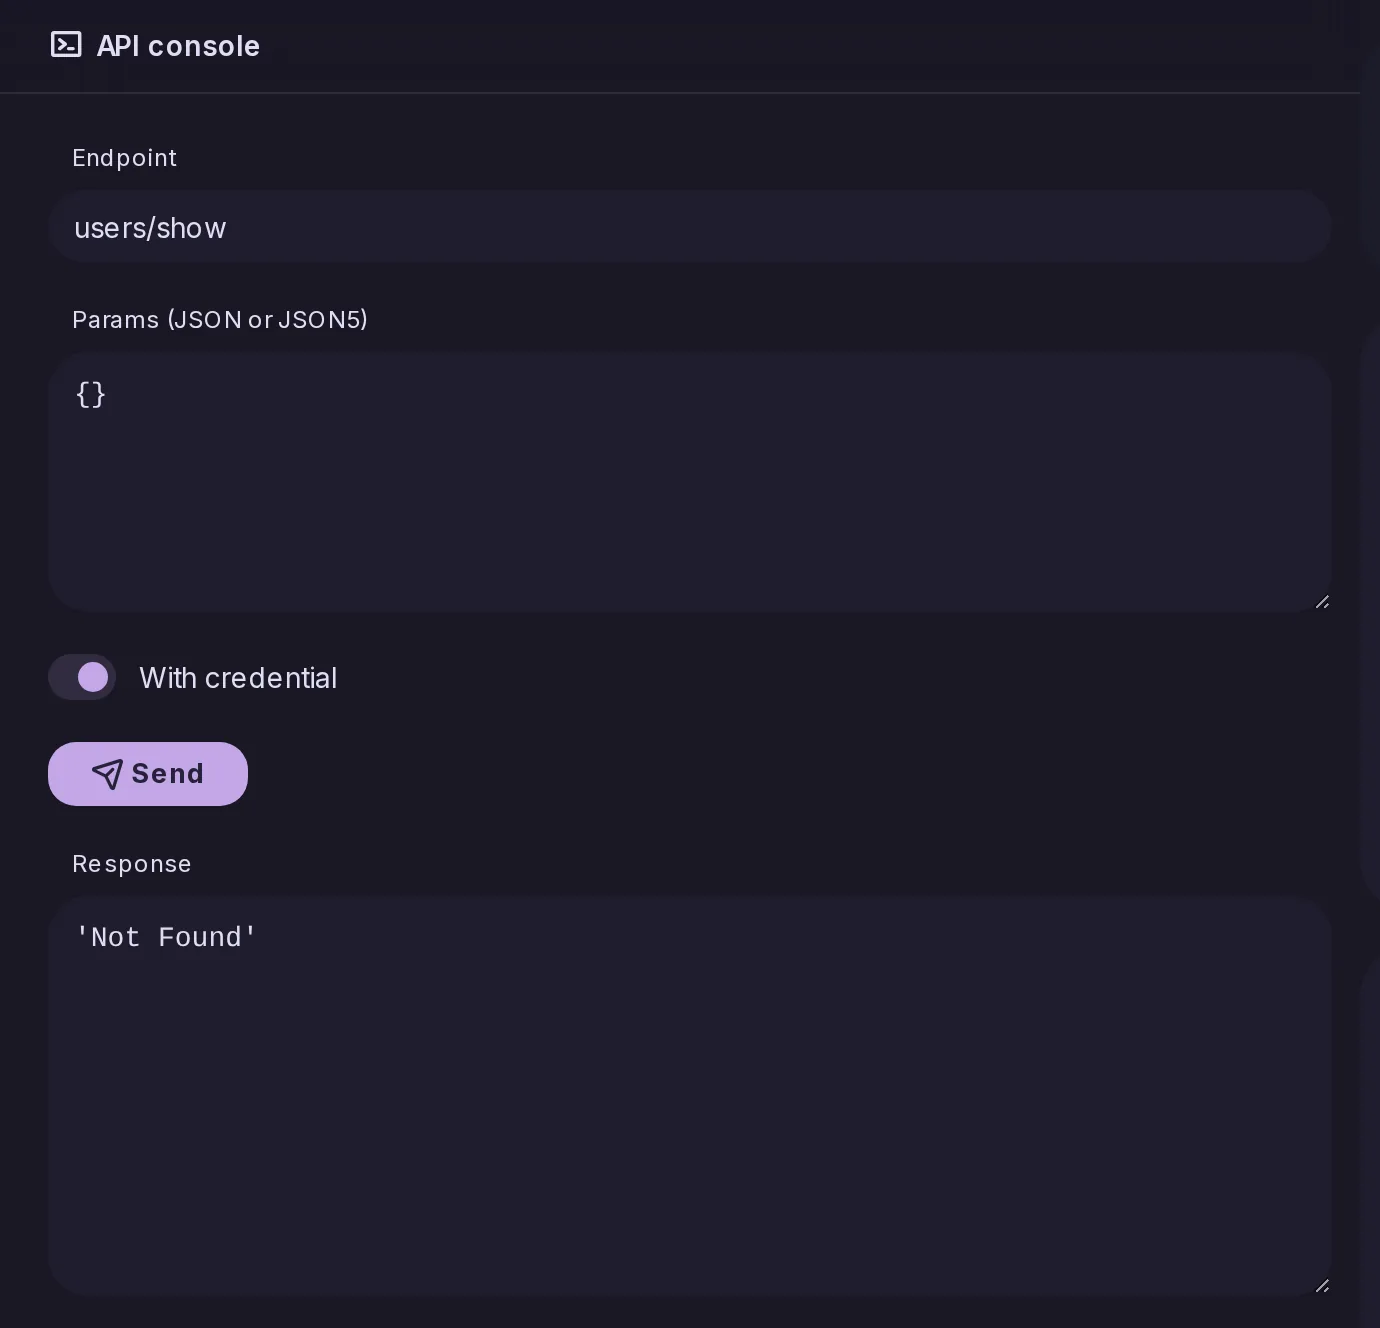
Cree bots y clientes sobre una API REST y de streaming completa con una consola integrada.
6 funciones esenciales · 19 añadidas desde el fork
Cree bots y clientes sobre una API REST y de streaming completa con una consola integrada.
Use aplicaciones de Mastodon y Pixelfed con su cuenta, mediante una API de Mastodon nativa.
Siga y converse con Mastodon, Lemmy, PeerTube y otros servidores de todo el Fediverso.
Envíe eventos a sus propios servicios, con entregas firmadas y un registro de entregas.
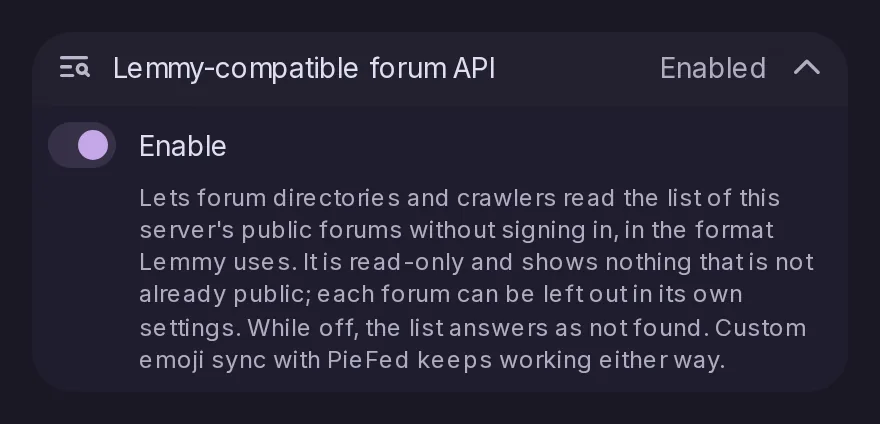
Permita que las aplicaciones y sitios de Lemmy enumeren los foros públicos del servidor.
Autorice aplicaciones de terceros con OAuth, MiAuth o aplicaciones identificadas por una dirección web.
Una nueva ruta notes/context devuelve las respuestas por encima y por debajo de una publicación, en orden de hilo, dentro de los mismos límites que Mastodon. Respalda la vista de hilo de las aplicaciones de Mastodon; las vistas de hilo propias de Catodon no la usan.
Cada entrega de un webhook con secreto lleva ahora una cabecera X-Catodon-Signature, un HMAC-SHA256 de una marca de tiempo y del cuerpo calculado con ese secreto, para que un receptor pueda comprobar que procede de su servidor y que es reciente. Los webhooks creados sin secreto reciben ahora uno aleatorio, y X-Misskey-Hook-Secret, que envía el propio secreto, queda obsoleta y se eliminará en la 27.1.0.
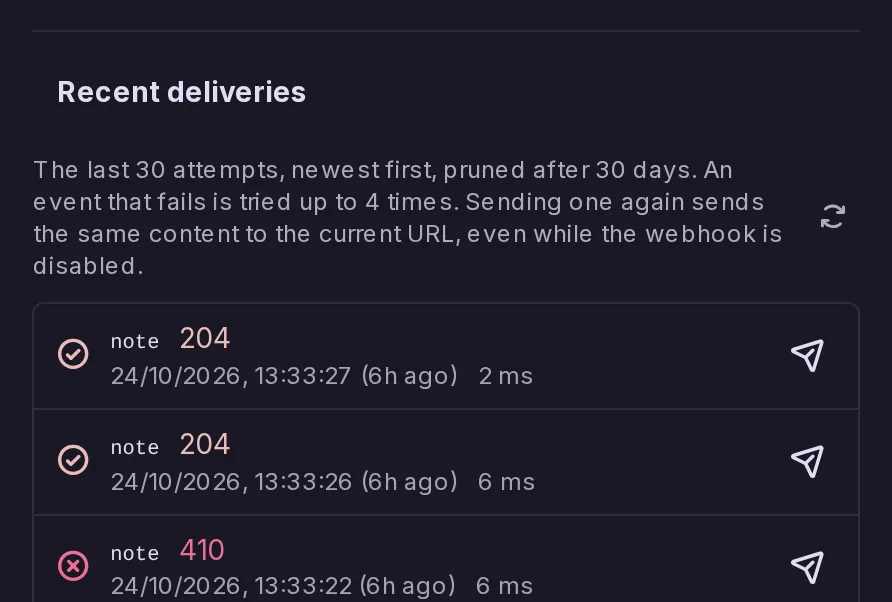
Los webhooks de cuenta y de sistema muestran ahora sus 30 últimos intentos de entrega: cuándo, qué evento, el código HTTP o por qué no llegó respuesta, y cuánto tardó. Un botón Volver a enviar reenvía una entrega perdida mientras su receptor estaba caído, incluso con el webhook desactivado, conservando su eventId para que el receptor pueda reconocerla. El registro también puede leerse mediante i/webhooks/deliveries y admin/system-webhook/deliveries.
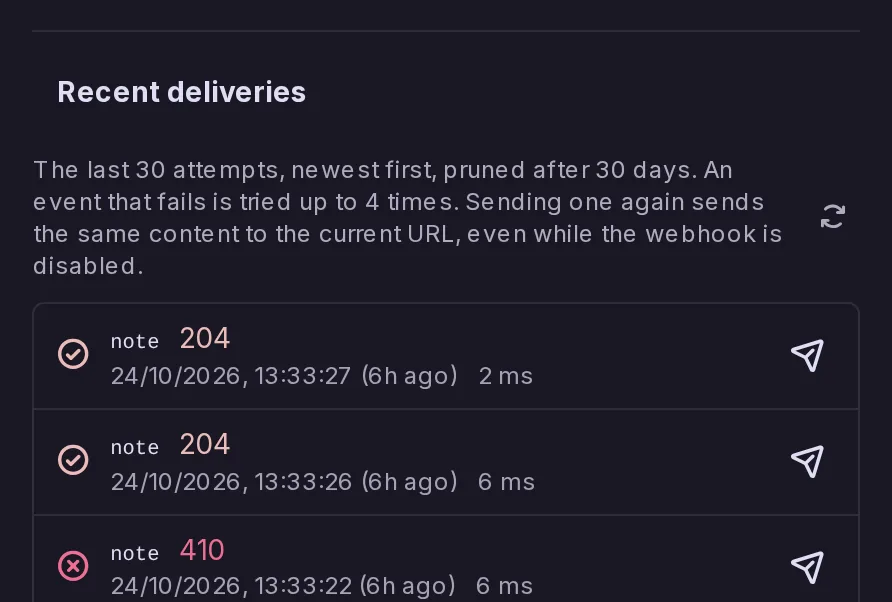
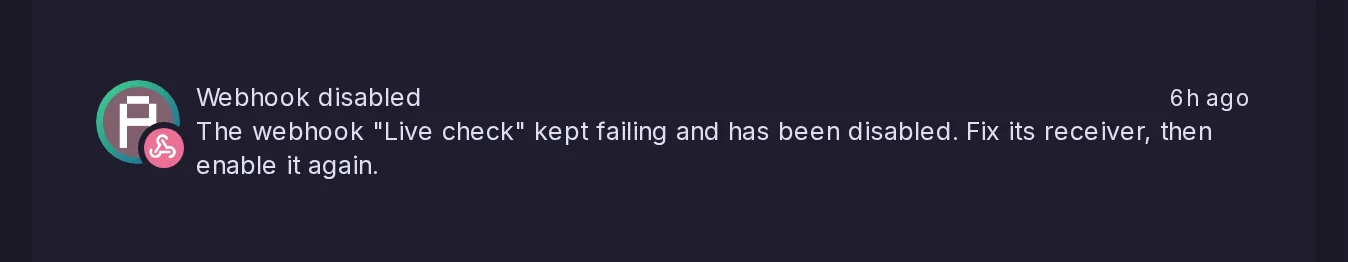
Un webhook que no consigue entregar 10 eventos seguidos, el primero al menos una hora antes, se desactiva ahora en lugar de seguir enviándose para siempre a una dirección muerta, y se avisa a su propietario: la cuenta o, para un webhook de sistema, todos los moderadores y administradores. Solo cuentan los eventos que agotaron todos sus reintentos, así que un corte breve no cambia nada, y el webhook puede reactivarse en cuanto su receptor vuelva a funcionar.
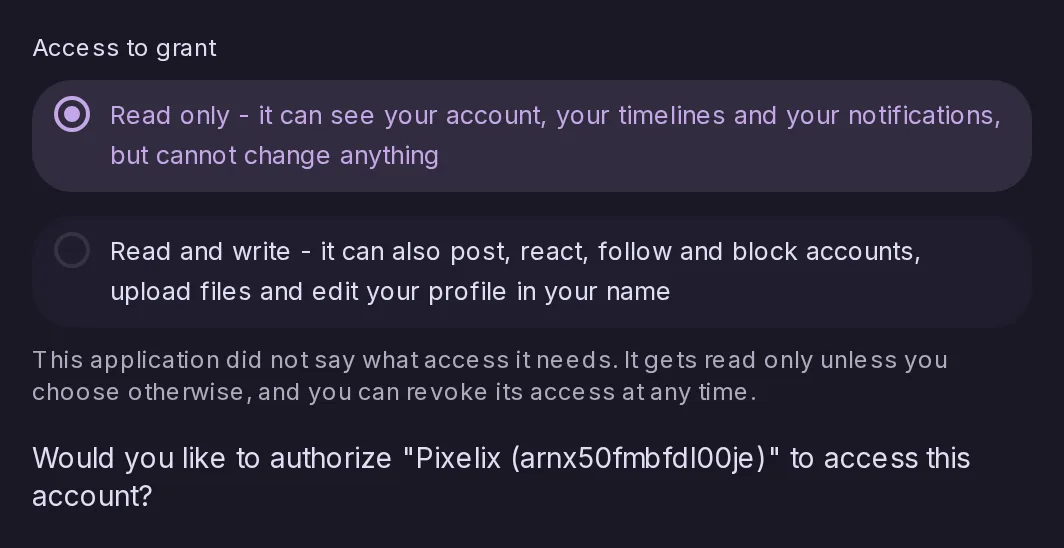
Dos cosas lo impedían: el token que entregaba Catodon carecía de un campo que la aplicación exigía, y una aplicación que no pide ningún acceso concreto solo podía leer. Ambas están corregidas, y una aplicación así permite ahora elegir entre solo lectura y lectura y escritura al autorizarla.
Las aplicaciones de Mastodon pueden programar publicaciones mediante la API de Mastodon.
Tusky, Pachli, Ice Cubes y otras aplicaciones de Mastodon pueden registrarse ahora para recibir notificaciones push, de modo que se enteran de cada nueva notificación al momento en lugar de comprobar cada 15 minutos o no recibir nada mientras están cerradas. Se respetan los tipos de notificación que pide la aplicación y su ajuste «de quién», y revocar el acceso de una aplicación elimina su suscripción. Se apoya en los ajustes de Web Push que ya tiene el servidor.
Los servidores publican Digital Asset Links, para que la aplicación de Catodon para Android pueda verificar su dominio.
Las rutas de filtros de Mastodon leen y escriben ahora los mismos filtros que muestra la pantalla de ajustes, de modo que uno creado en Tusky es el que se ve aquí y a la inversa. Hasta ahora, lo que establecía un cliente de Mastodon se recordaba por token de acceso y no filtraba absolutamente nada.
La ruta de traducción de Mastodon responde ahora desde el traductor que el servidor ya usa para sus propias publicaciones, y el servidor anuncia la función y los idiomas a los que traduce, de modo que Tusky ofrece su botón de traducir en cuanto ve el indicador.
En un endpoint que exige credenciales y recibe un archivo, la credencial debe preceder al archivo en el cuerpo multipart. Antes se recogía primero el cuerpo entero, lo que significaba escribir en disco toda una subida antes de saber si quien la enviaba estaba autorizado a hacerlo.
Catodon siempre ha tenido «Ocultar del inicio» en una lista, pero su salida de Mastodon lo ignoraba: el campo se declaraba desconocido y se descartaba cuando un cliente intentaba establecerlo. Ahora los clientes de terceros ven y cambian lo mismo que una cuenta de Catodon.
Siempre se han guardado y federado en ambos sentidos; nada las leía de vuelta. Ahora las dos API las informan siempre que la cuenta es el sujeto de la petición, y la ruta de actualización de Mastodon las escribe en las imágenes indicadas en la misma llamada. El cliente web todavía no las muestra ni las edita.
Una aplicación que ofrece crear una cuenta, como la del propio Mastodon, puede hacerlo ahora en un servidor Catodon mediante POST /api/v1/accounts de Mastodon, siguiendo todas las reglas del formulario del servidor: invitaciones, aprobación, verificación del correo electrónico, edad mínima y nombres de usuario reservados. Cada rechazo se indica en su campo. Un servidor con captcha rechaza los registros desde aplicaciones, y los registros desde aplicaciones tienen un límite de frecuencia por dirección IP y por aplicación.
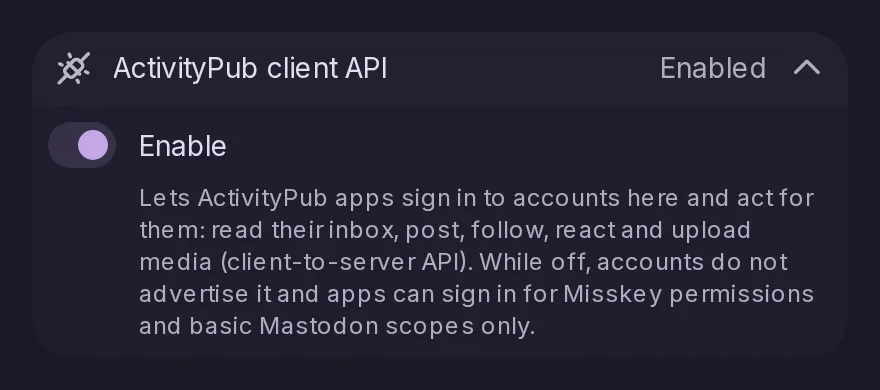
Una aplicación puede iniciar sesión sin que nada se haya registrado antes, identificada por una dirección web que la describe y demostrando quién es con PKCE; la página de consentimiento muestra su nombre y su icono. Las aplicaciones que usan la API de cliente a servidor de ActivityPub pueden entonces publicar, seguir, reaccionar, leer la línea de tiempo de inicio y más a través del outbox de la cuenta. Está activada de forma predeterminada, y Panel de control → Federación → Política desactiva la API de cliente de ActivityPub.
La nueva ruta notes/thread devuelve en una sola petición las respuestas bajo una publicación, con varios niveles de profundidad, como una lista plana en la que cada respuesta indica su respuesta madre, con un cursor allí donde quedan más respuestas. Ordena por las mejores, las más antiguas o las más recientes en cada nivel, admite límites de tamaño y deja fuera las respuestas que usted no puede ver junto con todo lo que cuelga de ellas.
La nueva ruta notes/followed-hashtags devuelve, para cada hashtag que usted sigue, su publicación pública más reciente, de la más nueva a la más antigua, con los mismos filtros y la misma paginación que notes/following. Se dejan fuera las publicaciones de cuentas y servidores silenciados, bloqueados o suspendidos, y las que llevan un hashtag que usted ha bloqueado.
Tres campos de foro que el servidor ya enviaba, si un foro es para adultos y dos restricciones sobre quién puede publicar, se declaran ahora en la descripción de la API, y los tipos generados de misskey-js los siguen. Nada de lo que envía el servidor cambia.
Para las aplicaciones, notes/bubble-timeline admite ahora las mismas opciones que notes/global-timeline: la ordenación Destacados y Activos, e interruptores para las respuestas y las publicaciones de foro, cada uno con el valor que Recomendada devolvía antes. Recomendada deja ahora fuera también las respuestas a publicaciones solo para seguidores de autores a los que usted no sigue, como hace Global.